Kişisel proje · 2026
AEGIS — Dış Saldırı Yüzeyi Yönetimi (EASM)
Bir şirketin internete açık alan adlarını, sunucularını ve servislerini keşfeden, güvenli şekilde tarayan ve bulguları açıklanabilir bir risk puanıyla önceliklendiren çok kiracılı siber güvenlik SaaS'ı.
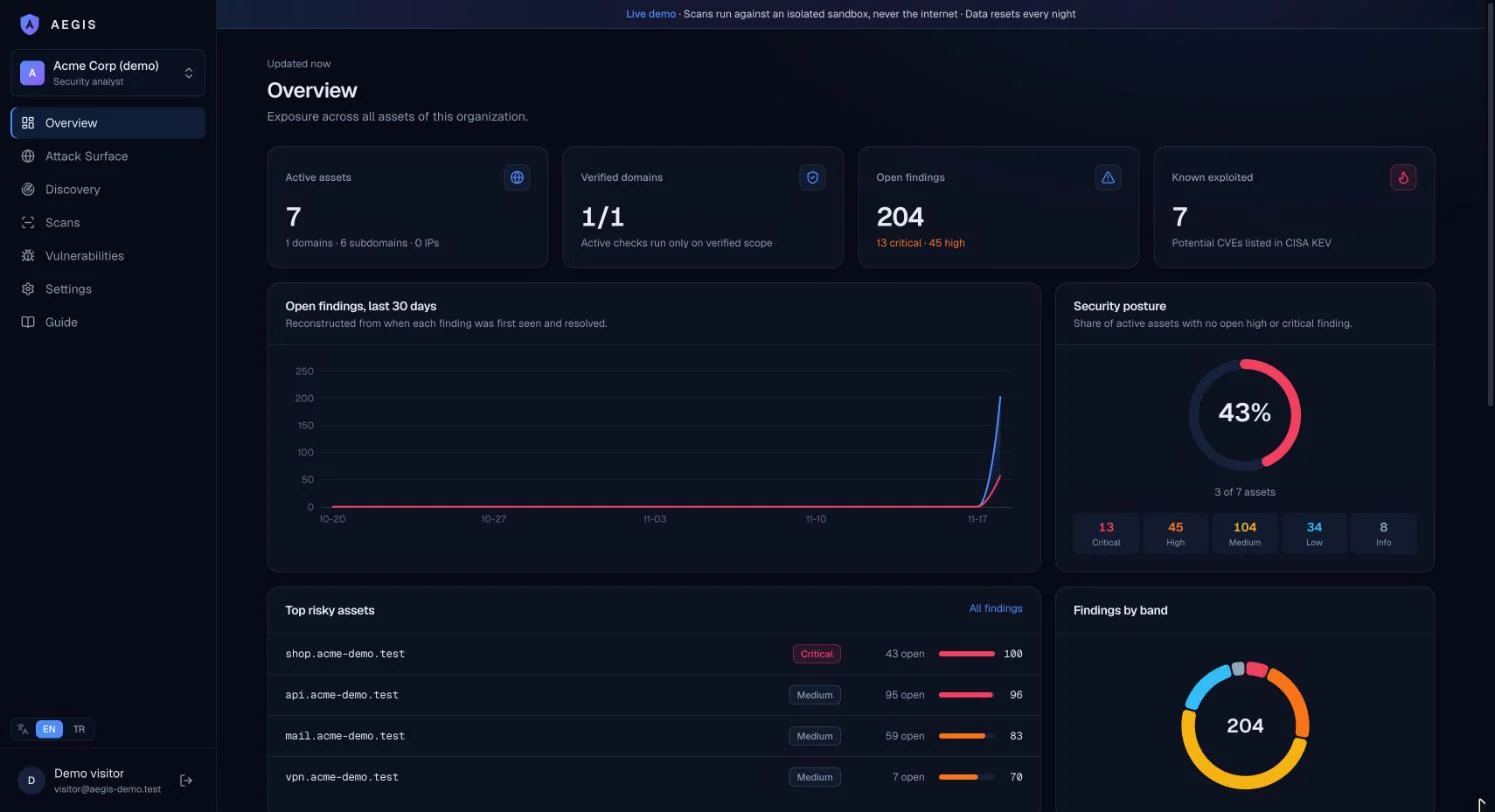
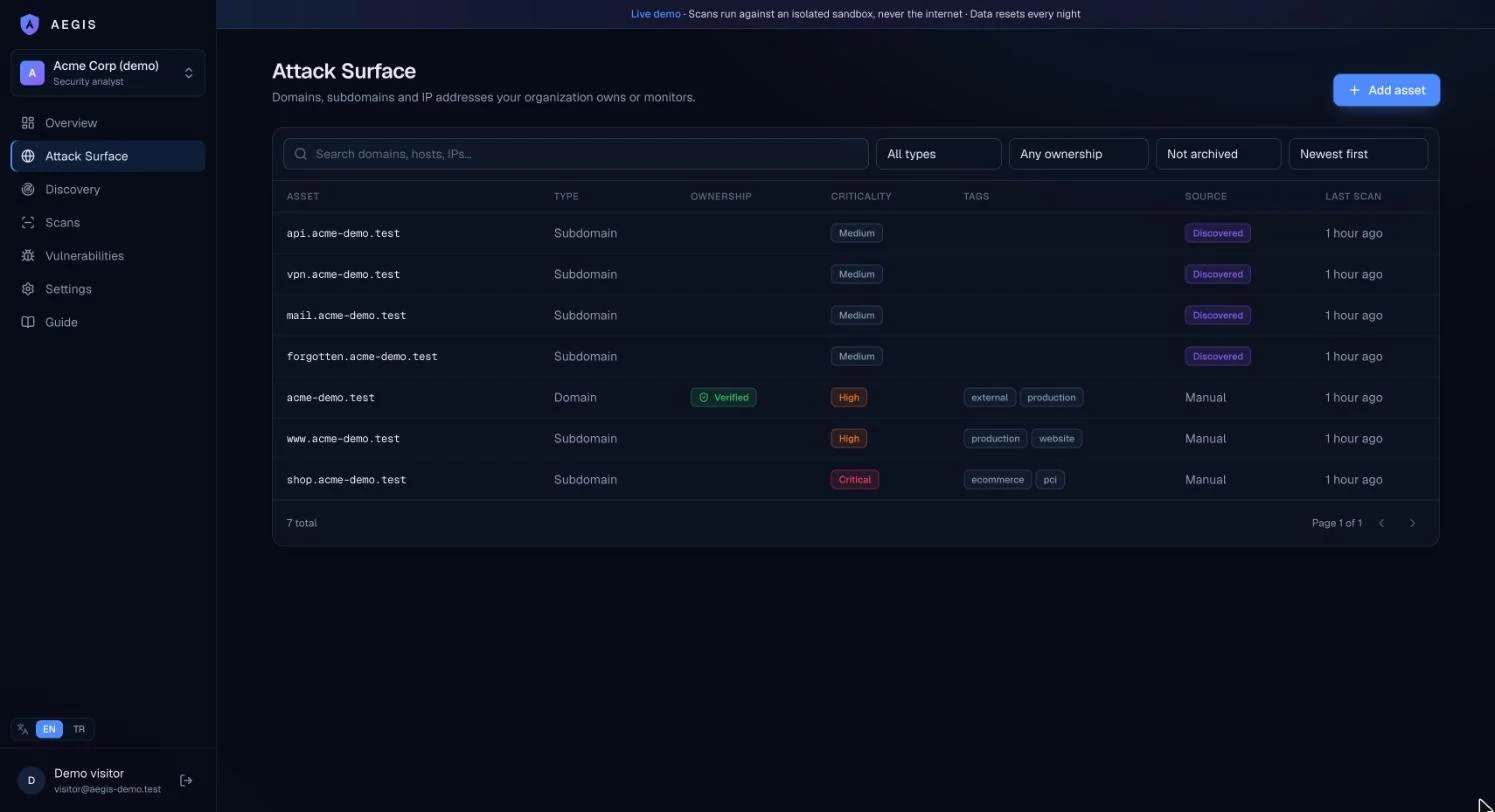
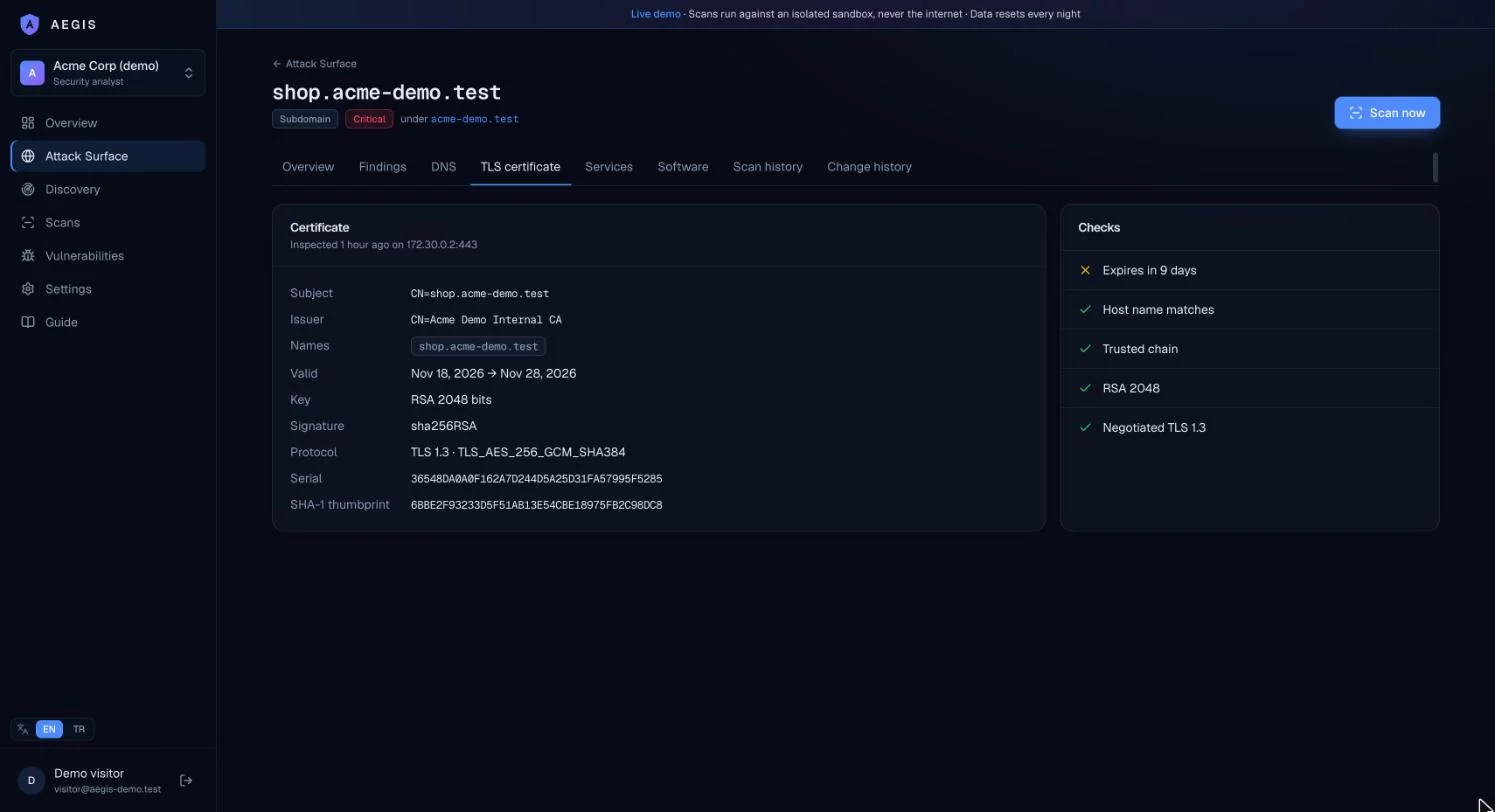
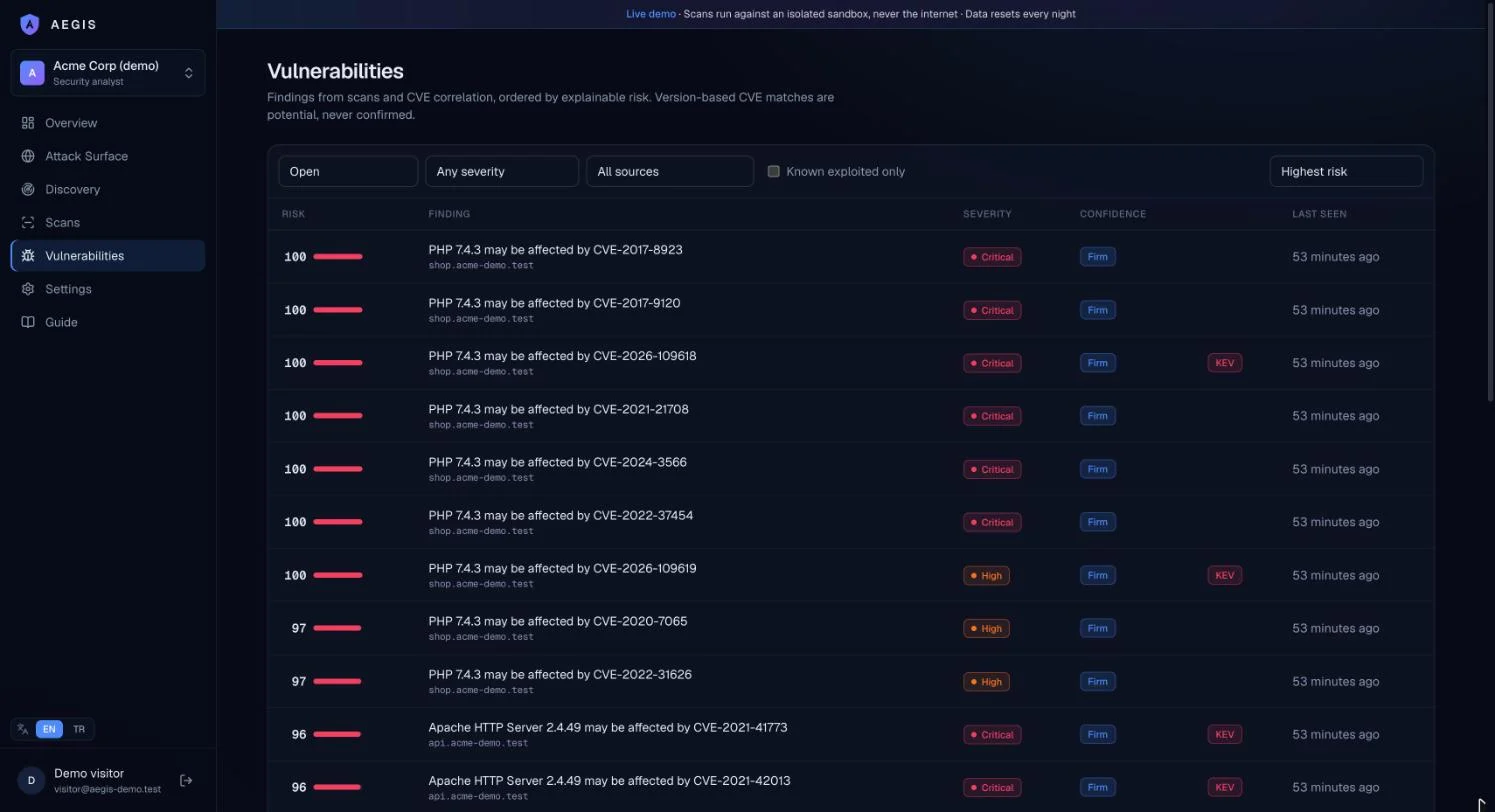
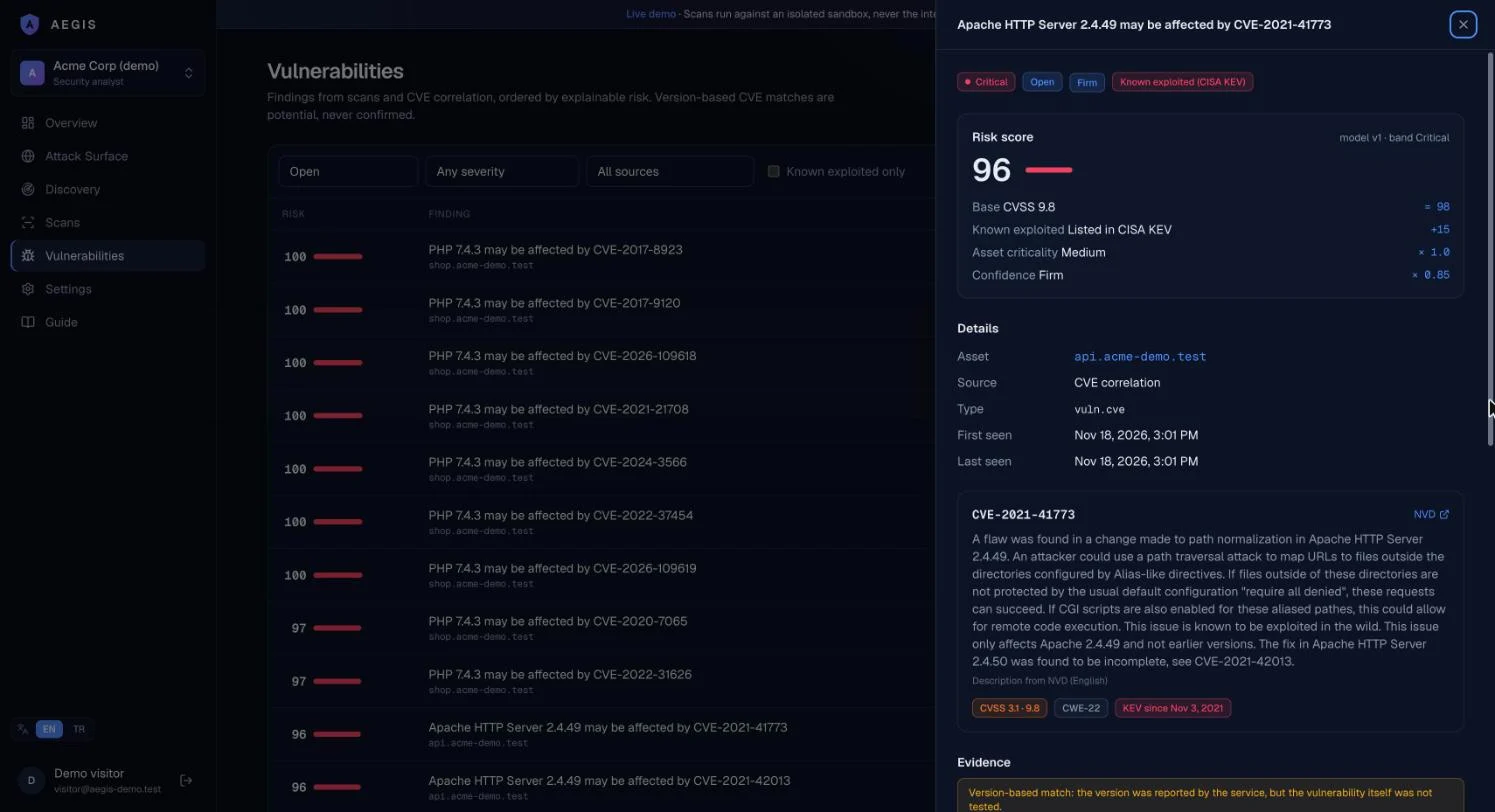
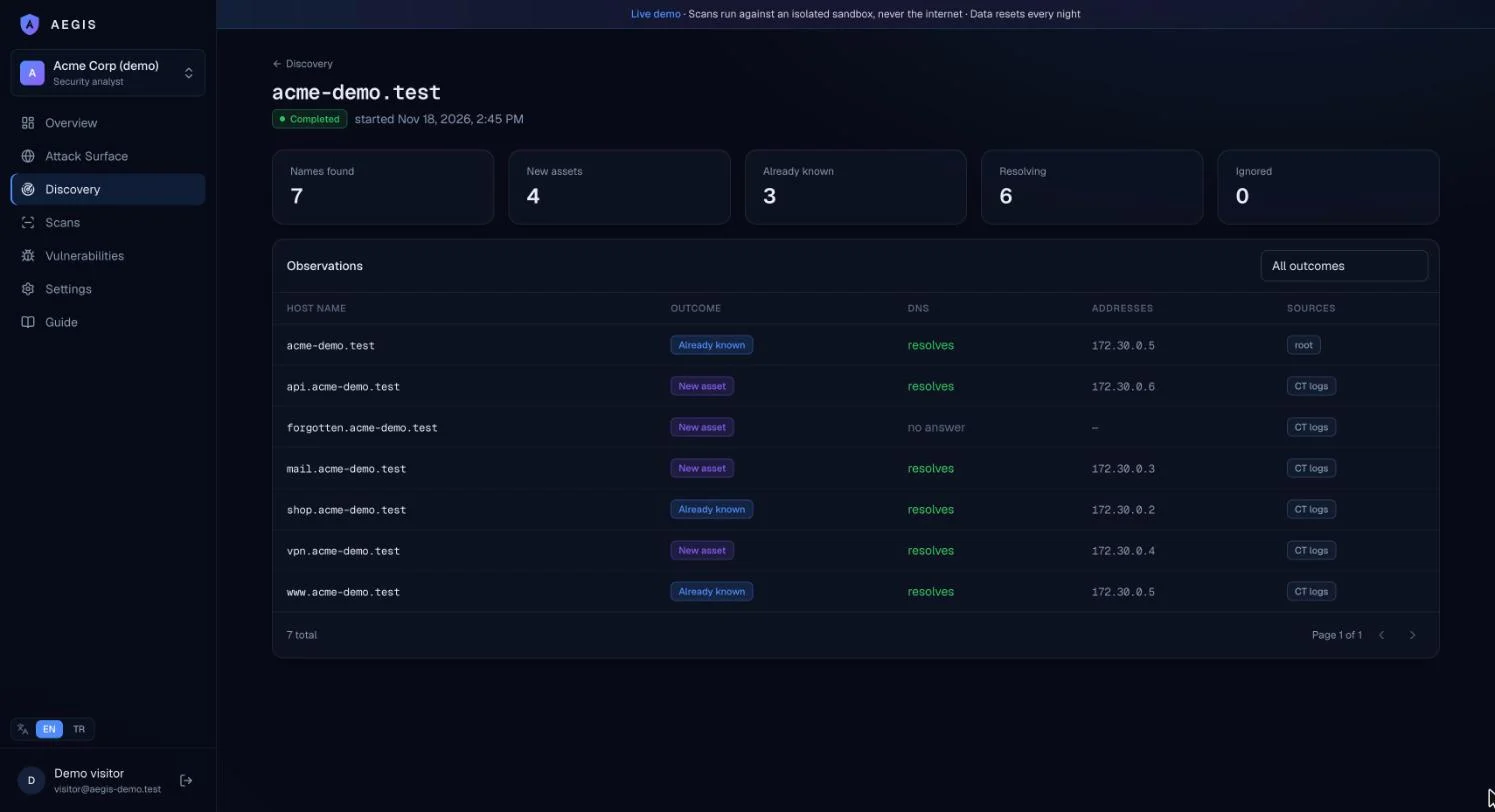
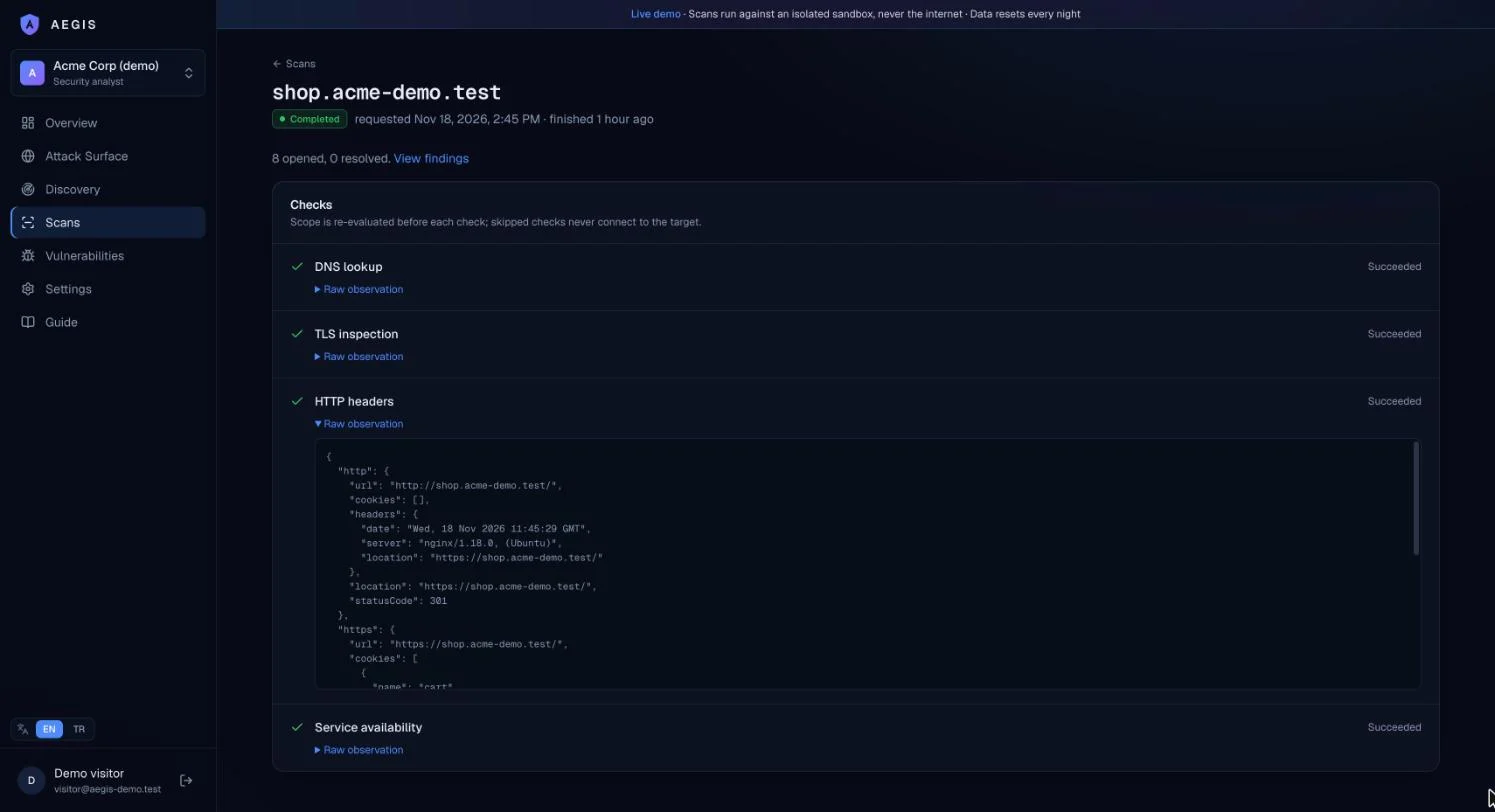
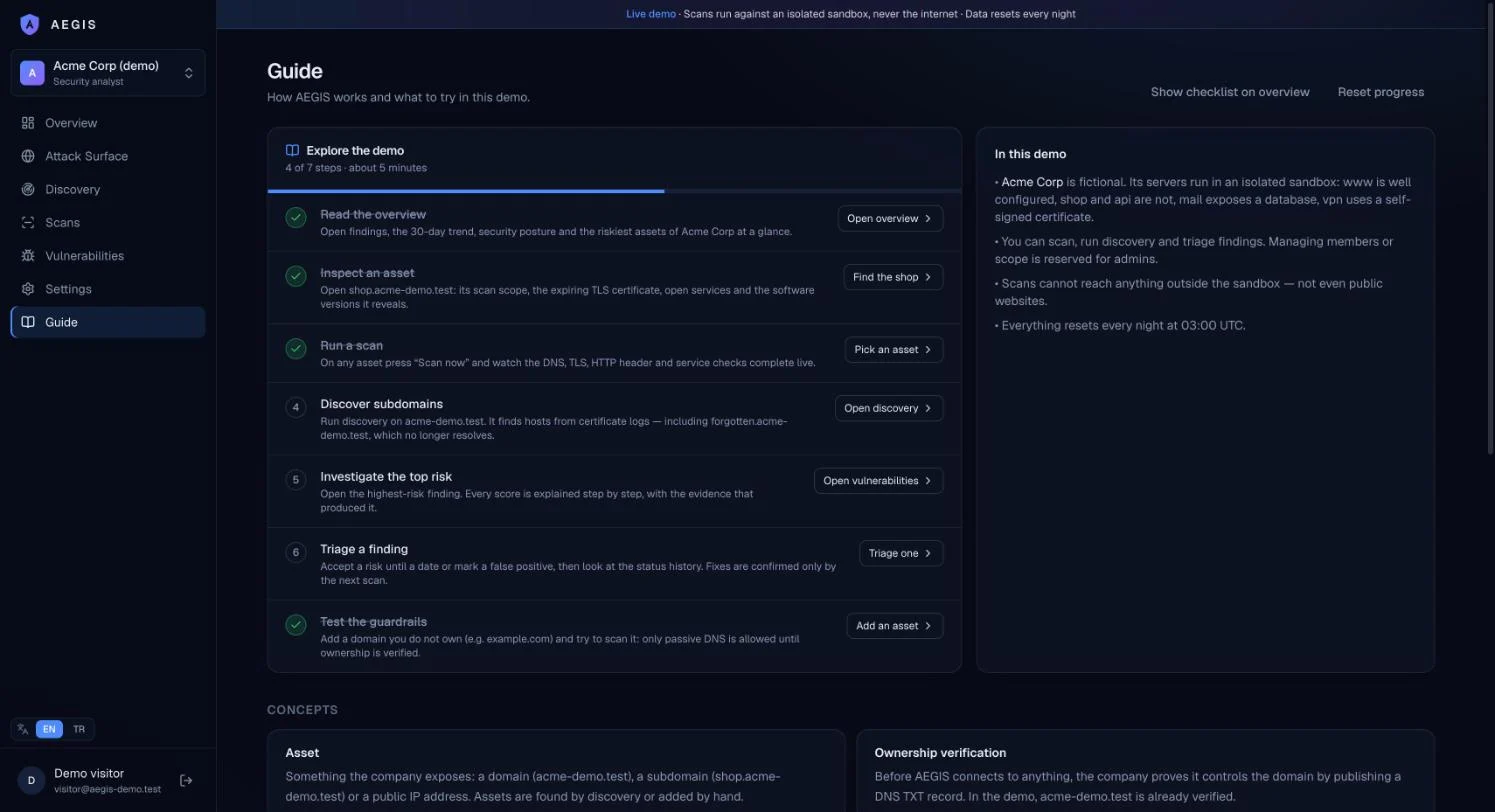
Genel bakış: açık bulgular, 30 günlük eğilim, güvenlik duruşu ve en riskli varlıklar
AEGIS, şirketlerin internetten görünen her şeyini — alan adları, alt alan adları, sunucular, açık servisler — tek yerde toplayan ve sürekli izleyen bir dış saldırı yüzeyi yönetimi (EASM) platformu. Bir güvenlik ekibinin sorduğu "dışarıdan bize nereden saldırılabilir, önce neyi düzeltmeliyiz?" sorusuna kanıta dayalı cevap verir.
## Neler yapıyor
- DNS TXT kaydıyla alan adı sahipliği doğrulama; tarama kapsamı her kontrolden hemen önce yeniden değerlendiriliyor
- Certificate Transparency kayıtları ve DNS ile pasif varlık keşfi — unutulmuş sistemler dahil
- TLS sertifikası, HTTP güvenlik başlıkları ve açık servis kontrolleri
- NVD'den CVE senkronu, yazılım sürümü eşleştirme ve CISA KEV (aktif istismar) bilgisi
- Her bulgu için adım adım açıklanan 0–100 risk puanı; risk kabulü ve yanlış pozitif ile değerlendirme
## Mühendislik
- Çok kiracılı mimari: rota tabanlı yetki, EF Core sorgu filtreleri ve veritabanı düzeyinde bileşik yabancı anahtarlarla kiracı izolasyonu
- SSRF ve DNS rebinding'e karşı korumalı ağ katmanı: bağlantılar doğrulanmış IP'ye sabitleniyor, özel ağlar ve bulut metadata adresleri engelli
- PostgreSQL üzerinde FOR UPDATE SKIP LOCKED iş kuyruğu ve ayrı Worker servisi
- 260'tan fazla otomatik test (birim, entegrasyon, mimari, ön yüz); Docker Compose ile Coolify'da yayın
- İngilizce ve Türkçe arayüz
## Canlı demo
Kayıt gerektirmez. Taramalar internete değil, bilerek hatalı yapılandırılmış sunuculardan oluşan izole bir sandbox'a yapılır; veriler her gece sıfırlanır.